この記事の結論
GitHub CopilotのAssisted permissionsは、許可の要求をAIが審査し、安全なものだけ自動で進める機能です。2026年10月26日にCLI・app・VS Codeで一般提供。審査ごとにAIクレジットを使います。
目次9項目
【無料資料 No.5】「AIに丸投げして、7回やらかしました。」を受け取る →
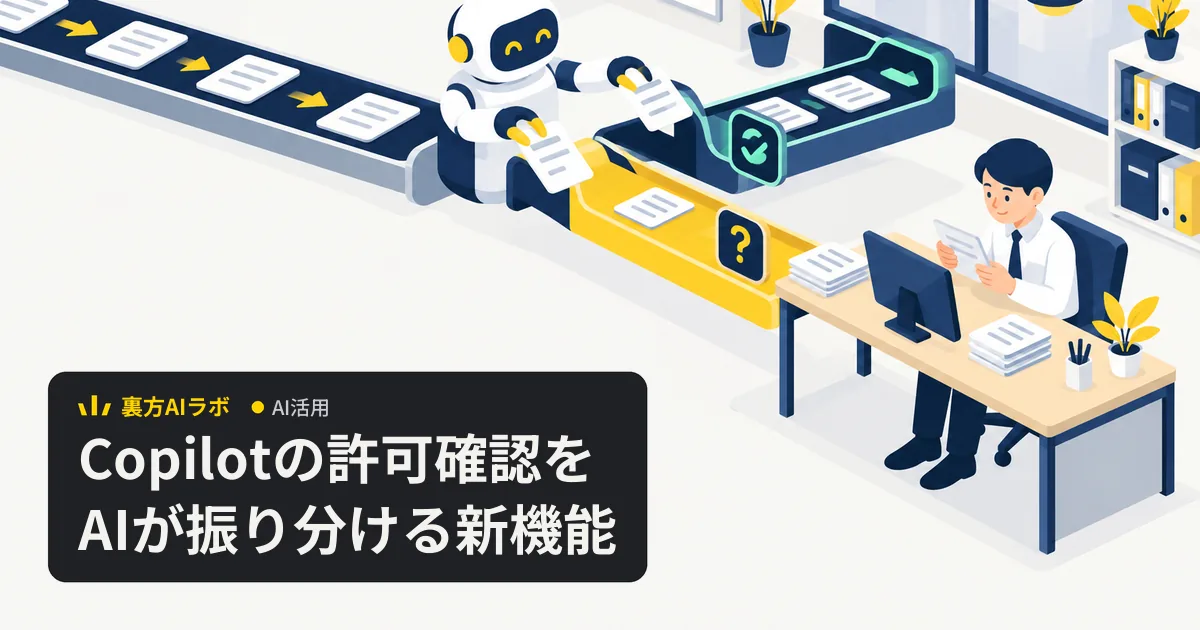
GitHub CopilotのAssisted permissionsは、許可の確認を「全部人が見る」か「全部許す」かの二択に、間の段階を足した機能だと僕は読んでいます。コマンドやURLの許可の要求をAIが先に審査し、明らかに安全なものだけ自動で進め、残りを人に回します。
この記事は公式情報・公開情報をもとにまとめた解説です。僕の会社で検証していない点は、その旨を書いています。出典はGitHubの公式changelogとGitHub Docsで、確認日は2026年11月19日です。
何が変わったか、どこで使えるか、始め方、料金、管理者の設定まで、公式の書き方に沿って並べます。「AIに許可の判断まで任せて大丈夫?」という問いには、注意点と最後の節で僕の見立てを書きます。
GitHub Copilot Assisted permissionsとは:ひと言でいうと何か
ひと言でいうと、Copilotが作業中に出す許可の要求を、AIのモデルが審査して振り分ける機能です。2026年10月26日の公式changelogで、一般提供(GA)が発表されました。
審査の対象は3種類です。コマンドの実行、ファイルのパスへのアクセス、URLを開く操作で、Copilotがこれらの許可を求めたときにLLMが中身を評価します。
changelogでは、明らかに安全と判断された要求は自動で進み、それ以外は今までどおり承認が要ると書かれています。全部を自動にするのではなく、安全側に倒した振り分けです。
何が変わった:手動承認と全面許可の間に「Assisted」が入った
変わったのは、許可のモードの選び方です。GitHub Docsでは、承認のしかたを手動承認・Assisted・全面許可の3つに分けて説明しています。
3つの違いを、公式の説明の要約で表にしました。
| モード | 何が起きるか(公式の説明の要約) |
|---|---|
| 手動承認(Manual) | 許可されていない操作のたびに確認が出る。1回だけか、セッション中ずっとかを選べる |
| Assisted | モデルが要求を審査し、安全と判断したものは自動で承認。残りだけ人に聞く |
| 全面許可(Allow All) | モデルの審査も確認もなく広く許す。CLIでは --allow-all・--yolo・/permissions allow-all・/yolo |
表のとおり、Assistedは確認の手間と安全の間をとる位置です。会社で使うなら、どれを既定にするかは管理者の設定で決められます(始め方の節)。
審査の順番:先にルール、その後にモデル
審査の順番もドキュメントに書かれています。先に既存のallow・denyのルールと人の承認が見られ、許可済みの要求は確認もモデルの審査もなく進みます。
残った要求のうち、シェルのコマンド・パスへのアクセス・URLの取得がモデルの審査に回ります。モデルが安全だと確信できれば自動で承認され、確信できなければ人に確認が出ます。
審査が使えない、または評価できないときは、通常のセッションの扱いに戻ります。会社のルールで人の承認が必須のほかのツール呼び出しと、手元のサンドボックスを外す要求は、審査の対象外です。
審査するのは、会話とは別のモデル
ドキュメントでは、審査には既定でGPT Lunaのモデルが使われます。審査のモデルはCopilotが選ぶため、会話で選んだモデルと違うことがあります。
そのモデルが使えないときは、安全の審査向けに評価された別のモデルが使われ、どれも使えなければ通常の扱いです。独自のモデルの提供元を使う場合は、セッションのモデルが審査します。
誰が使える:CLI・Copilot app・VS Code、対象プランは記載なし
使える場所は、GitHub Copilot CLI、GitHub Copilot app、Visual Studio Codeの3つです。VS Codeでは、バージョン1.143以降で一般提供とドキュメントにあります。
一方で、どのプランで使えるかは書かれていません。changelogにも、今回読んだ2つのドキュメントにも、Free・Pro・Business・Enterpriseといった対象プランの記載はありませんでした。
日本で使えるかも記載がなく、地域の制限の文言も見当たりませんでした。この記事では「日本での提供は未確認」として扱います。
使えない場面は1つ書かれています。GitHub Copilot appのクラウドのセッションでは、ツールの許可の設定そのものがありません。
Copilotのプランの並びを先に知りたい場合は、GPT-6.1 TerraがGitHub Copilotで提供開始した記事の「誰が使えるか」の節に、公式の記載を並べています。
始め方:CLIは /permissions assisted、appとVS Codeは許可の選択欄から
始め方は、使う場所ごとに違います。ここではchangelogとドキュメントに書かれた手順だけを並べ、書かれていない手順は補いません。
Copilot CLI(対話のセッション)
対話のセッションでは、スラッシュコマンドで切り替えます。作業の途中でも切り替えられ、変わるのはそのセッションだけです。
/permissions assistedで有効にする(/permissionsだけなら一覧から選べる)/permissions manualで手動承認に戻す/permissions showで今のモードを見る
新しいセッションを最初からAssistedで始めるには、~/.copilot/settings.json の defaultPermissionMode を "assisted" にするか、/settings を使います。
再開したセッションは、保存されたモードのまま始まります。ポリシーで許されていれば、--allow-all(--yolo)がこの既定より優先されます。
Copilot CLI(非対話の実行)
-p(--prompt)での実行や、CI/CDのような端末の無い環境では、--assisted-approval を付けます。環境変数 COPILOT_ASSISTED_APPROVAL=true でも同じです。
このオプションを対話のセッションの起動に付けると、エラーで終了します。非対話の実行専用のオプションです。
許可のオプションを何も付けない非対話の実行では、承認が要るものはすべて拒否されます。Assistedを付けると安全なものだけが通り、審査で承認が要るとされた要求は拒否されて、その説明がCopilotに返されます。
GitHub Copilot appとVS Code
GitHub Copilot appでは、プロンプトの欄のモードのメニューから「Tool permissions」を開き、「Assisted」を選びます。これが新しいローカルのセッションの既定になり、ほかのセッションは変わりません。
既定だけを変えるなら「Settings」→「Sessions」→「Tool permissions」です。今のセッションだけなら、プロンプトに /permissions assisted と入れます。
VS Codeは、許可の選択欄を開いて「Assisted permissions」を選ぶ、とchangelogにあります。ドキュメントには、VS Codeの細かい手順は載っていませんでした。
会社の管理者ができる設定
会社で使う場合は、管理者がenterprise-managed settingsでモードを縛れます。changelogでは、全面許可(Allow All)を止めつつAssistedを残す使い方が紹介されています。
「Enterprise managed settings」のページに載っている、許可に関わるキーを表にしました。
| 設定のキー | 何ができるか |
|---|---|
permissions.disableBypassPermissionsMode | "disable" で全面許可のモードを止める。Assistedは止めない |
permissions.disableAssistedPermissionsMode | true で利用者がAssistedを有効にできなくなる |
permissions.defaultMode | 新しいセッションの既定を "manual"・"assisted"・"allow-all" から選ぶ |
deny/ask/allow | 操作を全員に止める・毎回人に聞く・確認なしで許す(deny、ask、allowの順に優先) |
表の defaultMode は既定を決めるだけで、ロックではありません。ポリシーで許された別のモードは、開発者が選び直せます。
既定のモードが使えない、またはポリシーで止められている場合、新しいセッションは手動承認で始まります。CLIでは、管理者の defaultMode がユーザーの defaultPermissionMode より優先されます。
全面許可を止めると、CLIの --yolo・--allow-all などは効かなくなります。VS Codeの全体の自動承認は切られ、appの「Approve all」も使えなくなります。
設定ファイルの名前は managed-settings.json です。置き場所はこのページに書かれておらず、作り方は「Getting started」のページに分かれています。
料金・制限:審査1回ごとにAIクレジットを使う
料金はchangelogには書かれていませんが、ドキュメントには審査の課金の説明があります。審査は1回ずつ別のモデルのリクエストで、作業そのものとは別にAIクレジットを消費します。
Each safety review typically uses about 0.1 AI credits or less with GPT-6 Luna.
(出典:GitHub Docs「Allowing safe commands to run without manual approval」)
GPT-6 Lunaでの審査1回で、だいたい0.1AIクレジット以下という意味です。課金に関わる記載を、項目ごとに並べました。
| 項目 | 公式の記載 |
|---|---|
| 審査1回の消費 | 作業とは別にAIクレジットを消費。GPT-6 Lunaで約0.1以下が目安 |
| 独自のモデルの提供元 | AIクレジットは消費しない。提供元が課金することはある |
| ルールで決まった要求 | 安全の審査は不要と書かれている |
| 正しく課金するための版 | Copilot CLI 1.0.104以降、Copilot app 1.1.32以降 |
| モデルの単価 | 「Models and pricing for GitHub Copilot」のページに載っている |
| 対象プラン・円やドルの金額 | 記載なし |
許可済みの要求は審査が要らないので、よく使う安全な操作をallowのルールに入れておけば審査の回数は減る、と僕は読んでいます。単価のページは今回開いておらず、金額は未確認です。
注意点:AIの審査は間違えることがあり、サンドボックスの代わりにならない
いちばん大事な注意点は、公式自身が「審査は間違えることがある」と書いている点です。ドキュメントには次の文があります。
The model can make mistakes and approve dangerous or unintended actions.
(出典:GitHub Docs「Allowing safe commands to run without manual approval」)
モデルが間違えて、危険な操作や意図しない操作を承認しうる、という意味です。同じページには、サンドボックスやアクセスの制限の代わりにならないとも書かれています。
そのうえで、Copilotの操作を見直すことと、隔離した環境で動かすことの検討がすすめられています。
全面許可のオプションと組み合わせるときの落とし穴
CLIのオプションの組み合わせにも注意が要ります。--assisted-approval は --allow-all-tools より優先されます。
ただし --allow-all-paths と --allow-all-urls は変えません。--allow-all(--yolo)と一緒に付けると、パスとURLへのアクセスは無制限のまま残る、とドキュメントにあります。
Assistedを有効にできなかったときの動きにも注意します。会社の設定で止められている場合などは、標準エラー出力に警告が出るだけで、別に付けた --allow-all-tools は効いたままです。
つまり、ツールの要求が審査なしで通る可能性があります。自動で回している処理では、出力にこの警告が無いかを確かめるよう書かれています。
管理者のaskルールとAssistedの関係
2つのページを読み比べると、気になる点が1つあります。管理者向けのページは、askのルールは全面許可や自動承認では満たせないと書いています。
一方、Assistedのページには、CLIではシェル・ファイル・URLについて、会社のaskルールがモデルの承認で満たされることがあるとあります。denyのルールは引き続き効きます。
どちらが優先かは、今回読んだ範囲では確かめられませんでした。AIの審査に回したくない操作は、askではなくdenyで止めるほうが確実だと僕は読んでいます。
データの扱いは記載なし
審査のときにどのデータがどこへ送られるか、保存の期間、学習に使われるかは、今回読んだページに書かれていません。会社の情報を扱うなら、Copilot全体のデータの扱いを別に確かめる必要があります。
中小企業での使いどころ(僕の見立て)
ここからは事実ではなく、僕の見立てです。僕の会社ではGitHub Copilotを業務で回した記録が無いので、下の場面は一般論として読んでください。
合いそうな場面
エンジニアが少ない会社で、AIに作業を任せる人が確認の多さで手を止めている場合に合うと考えています。全部を確認するか、全部を許すかの二択から抜けられるためです。
- 少人数でCopilot CLIを使い、確認が多くて作業が止まりがちなチーム
- 「全面許可は怖いが、手動承認は面倒」という理由で、人ごとに設定がばらばらな会社
- 管理者として、全面許可だけは止めたいがAIの便利さは残したい会社
先に決めておきたいこと
僕なら、会社で入れる前に「AIに審査させない操作」を先に決めます。本番のデータを消す、外部に送る、といった操作は、denyで止めるか人の手に残すほうが安全だと読んでいます。
理由は、公式が審査の間違いを認めているからです。Assistedは確認を減らす道具で、守りの最後の線ではないと考えています。
次に、AIクレジットの減り方です。審査は1回ごとに数えられるので、非対話の実行を何本も回す会社ほど、審査の分が積み上がると見ています。
許可の確認で作業が止まる問題は、Claude Codeでも同じ構造です。僕の会社の記録はClaude Codeで毎回「許可しますか」と聞かれる原因と設定にまとめています。
まとめ
- GitHub CopilotのAssisted permissionsは、許可の要求をAIが審査し、明らかに安全なものだけ自動で進める機能で、2026年10月26日に一般提供
- 使える場所はCopilot CLI・GitHub Copilot app・VS Code(1.143以降)。対象プランと日本での提供は記載がなく未確認
- CLIは
/permissions assisted、appとVS Codeは許可の選択欄からAssistedを選ぶ。非対話の実行は--assisted-approval - 審査1回ごとにAIクレジットを使い、GPT-6 Lunaで約0.1以下が目安。管理者は全面許可やAssistedを止め、既定のモードを決められる
- 僕なら、消す・送るといった操作をdenyで止めたうえで、Assistedを試す範囲を決めます
よくある質問
GitHub CopilotのAssisted permissionsを使うと、確認はまったく出なくなりますか?
出なくなるわけではありません。AIの審査で安全だと確信できた要求だけが自動で進み、確信できないものは今までどおり確認が出ます。会社のルールで人の承認が必須とされたほかのツール呼び出しや、手元のサンドボックスを外す要求は、審査の対象外です。
Assisted permissionsに料金はかかりますか?
GitHub Docsでは、審査は1回ずつ別のモデルのリクエストとして数えられ、作業とは別にAIクレジットを消費すると書かれています。GPT-6 Lunaでの審査1回は、目安で約0.1AIクレジット以下です。独自のモデルの提供元を使う場合はAIクレジットを消費しませんが、提供元が課金することがあります。
Assisted permissionsはどのプランで使えますか?
2026年11月19日時点で、GitHubの発表とドキュメントには対象プランの記載がありません。書かれているのは、Copilot CLI・GitHub Copilot app・VS Code(1.143以降)で一般提供になったという点までです。
会社の管理者がAssisted permissionsを止めることはできますか?
できます。enterprise-managed settingsの permissions.disableAssistedPermissionsMode を true にすると、利用者はAssistedを有効にできなくなります。全面許可だけを止めてAssistedを残す設定や、新しいセッションの既定のモードを決める設定もあります。